Flowguard Anti-DDoS · visibilidad de tráfico y mitigación para proveedores de internet, sin instalar nada
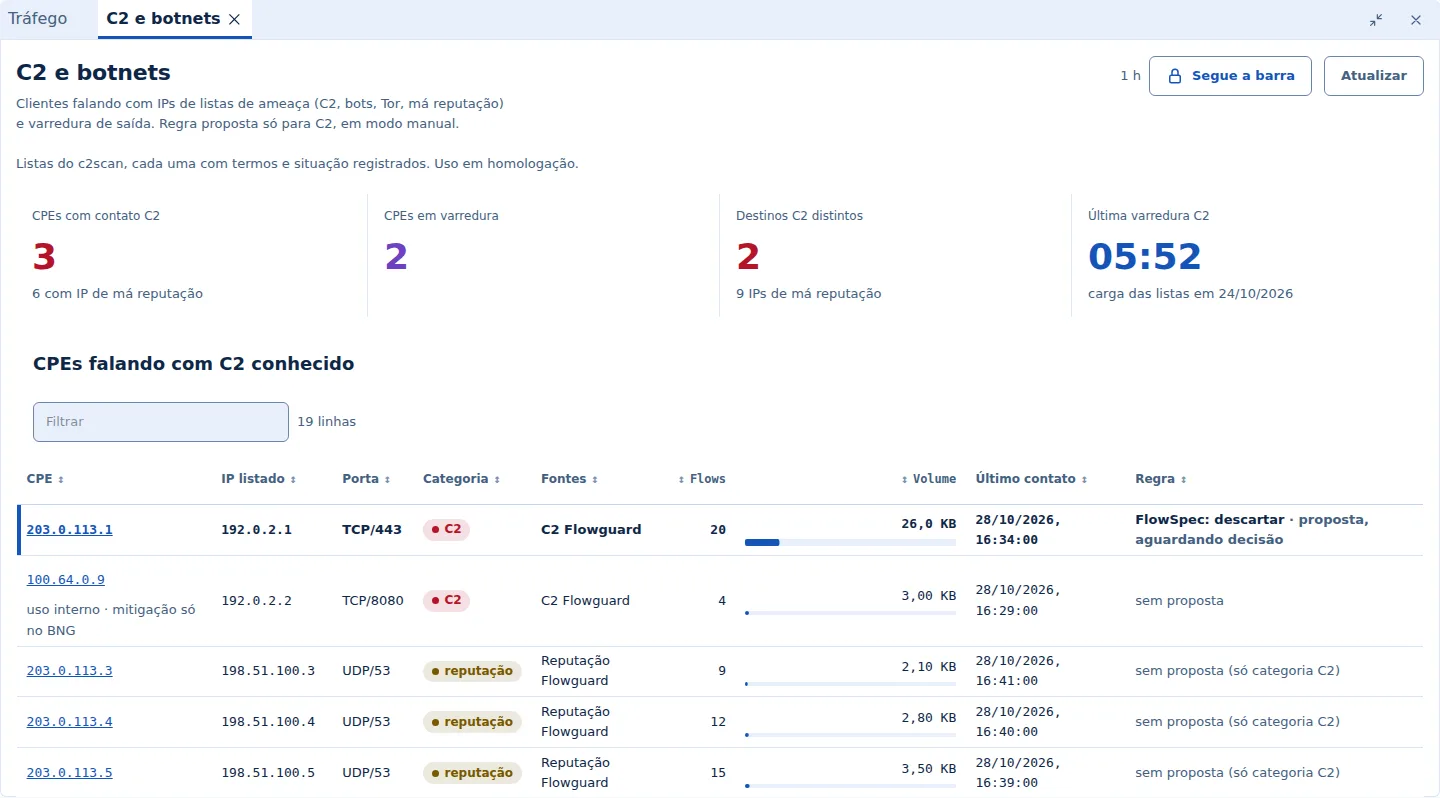
C2C - Sepa qué abonados hablan con botnets y bloquéelos.
Equipos de su red que contactan servidores de C2 conocidos y catalogados; aplique mitigación con ACL fija o BGP FlowSpec.
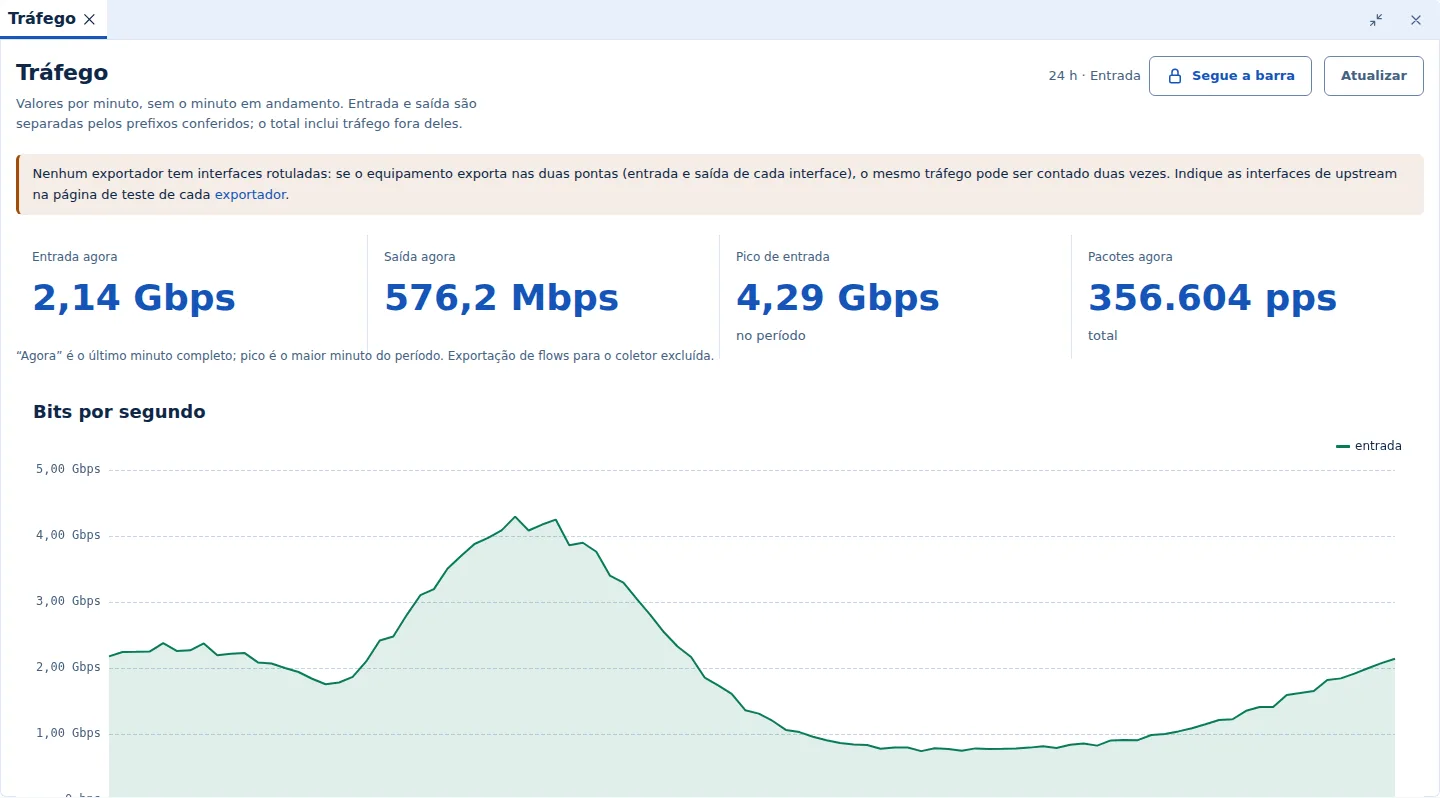
Vea el tráfico de su red mientras ocurre
Entrante y saliente por prefijo, ASN, protocolo y puerto, procesado en menos de 1 s en la mediana y mostrado minuto a minuto.
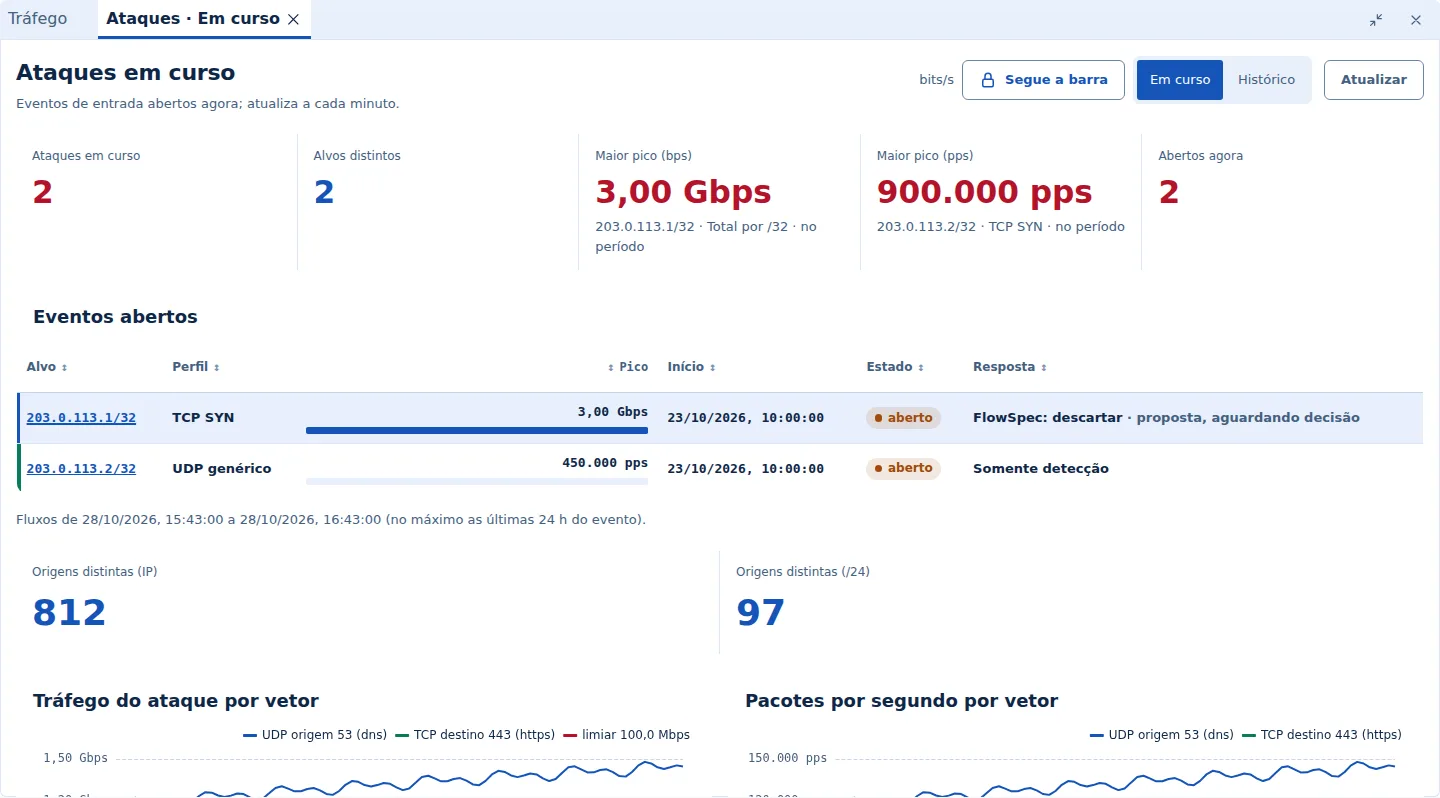
Ataque identificado por el umbral que usted define
Cada prefijo tiene sus reglas de detección. Al superar el límite, el evento se abre con la víctima, el vector y el pico, y se propone la regla de mitigación.
Mitigación por la sesión BGP, con FlowSpec o RTBH
Las reglas llegan a su router por la sesión BGP con el AS61620. El router aplica la regla FlowSpec como filtro (ACL).
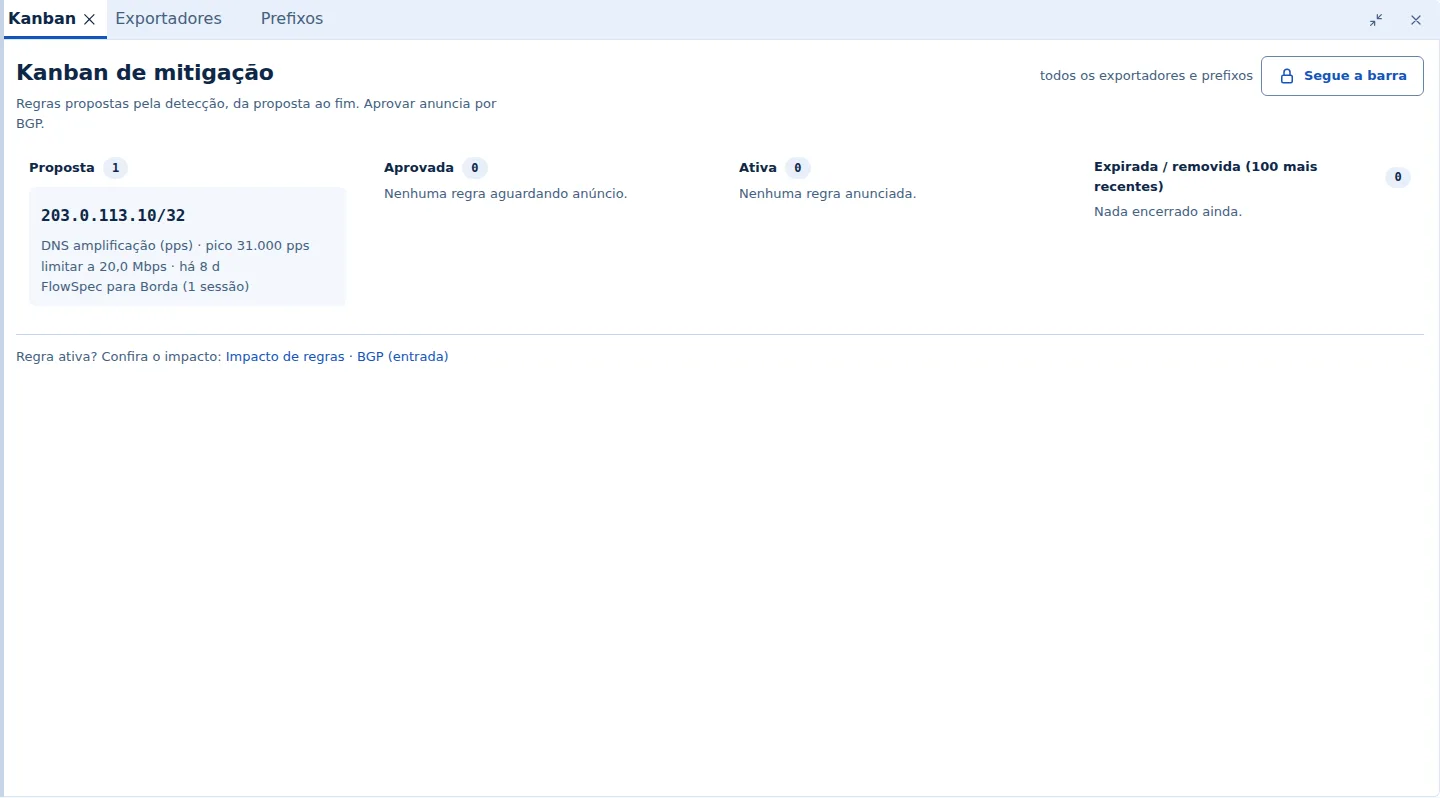
Sin prueba gratuita: la demostración usa datos ficticios y muestra las mismas pantallas del panel.
En la rutina del proveedor
Situaciones que todo proveedor ya vivió
De madrugada, el enlace se saturó y la red cayó
El ataque llega fuera del horario laboral y la primera noticia viene del cliente. Hasta descubrir el objetivo y el vector, la red ya estuvo caída.
Detección por umbrales y mitigaciónQuejas de lentitud, y la causa era un CPE infectado
Un router de abonado pasó a formar parte de una botnet: genera tráfico extraño, entra en listas de bloqueo y el soporte no encuentra el motivo.
C2 y botnetsEl enlace está lleno, pero ¿quién lo consume?
El gráfico del operador muestra el total. Sin el detalle por prefijo, ASN, protocolo y puerto, la decisión de ampliar o de cobrar se toma a ciegas.
Visibilidad en tiempo real
Funciones
Lo que Flowguard resuelve
Tráfico en tiempo real
Entrante y saliente por prefijo en bits y paquetes por segundo, con el ASN de origen resuelto por la tabla BGP, el protocolo y el puerto.
Procesado en menos de 1 s en la mediana (0,58 s, medido el 25/10/2026); gráficos minuto a minuto, sin el minuto en curso.
Ataque detectado por el umbral que usted define
Plantillas de umbrales por prefijo, con dominio, dirección, protocolo y puerto. El evento se abre con víctima, vector y pico, y propone la respuesta.
Mitigación vía BGP FlowSpec o RTBH
La regla aprobada se anuncia a su router por la sesión BGP con el AS61620, siempre restringida a los prefijos verificados.
Su router aplica la regla FlowSpec como filtro (ACL).
Abonados en botnets, identificados
CPE que contactan direcciones conocidas de comando y control, con la dirección remota, el puerto y el último contacto.
Interfaces y upstream por SNMP
Estado y tráfico de las interfaces, CPU y temperatura cuando el fabricante los publica. Marque el upstream para contar solo lo que cruza el borde.
Alertas en Telegram y por correo
Avisos de ataque y de mitigación en el grupo de Telegram o en la lista de correos de su equipo, elegidos en cada regla.
Cómo funciona
Pantallas
El panel por dentro
Videos cortos y capturas de la demostración. Use las flechas, los indicadores o deslice hacia el lado.
Grabaciones y capturas de la demostración, con datos ficticios y direcciones de documentación.
Planes
Usted paga por el ancho de banda, no por la cantidad de routers
La unidad es la franja de tráfico monitoreado, con sensores (exportadores de flujo) incluidos. Mensual o anual; para conocer el producto, recomendamos empezar por el mensual.
P1
Tráfico monitoreado hasta 1 Gbps
2 sensores incluidos
R$ 99,87 / mes
Anual: R$ 1.078,60 en total del período (10% de descuento).
Sensor adicional: R$ 39,87 / mes. Contratar
SuscribirseEl más recomendado
P2
Tráfico monitoreado hasta 5 Gbps
5 sensores incluidos
R$ 188,87 / mes
Anual: R$ 2.039,80 en total del período (10% de descuento).
Sensor adicional: R$ 74,87 / mes. Contratar
SuscribirseP3
Tráfico monitoreado hasta 10 Gbps
10 sensores incluidos
R$ 388,87 / mes
Anual: R$ 4.199,80 en total del período (10% de descuento).
Sensor adicional: R$ 138,87 / mes. Contratar
Suscribirse
Todos los planes incluyen
- NetFlow v5/v9, IPFIX y sFlow v5
- Gráficos por minuto y rankings de ASN, protocolo y puerto
- Detección por umbral y eventos de ataque
- Interfaces por SNMP y marcado de upstream
Más de 10 Gbps
Red mayor que 10 Gbps: Flowguard funciona dentro de ella
- Sensor local: instancia dedicada en su red, en lugar de la recolección en la nube.
- Sin contratación por el sitio: alcance y precio a consultar.
- Instalación, hardware, mantenimiento y licencia local no están en los valores de los planes.
Hable con un especialista
Cuéntenos el tamaño de su red y el equipo de ventas responde.
Implementación local
Flowguard en la infraestructura de su proveedor
Además del servicio en la nube, Flowguard puede implementarse en su red. Requisitos, responsabilidades y precio se definen a consultar. Instalación, hardware, mantenimiento y licencia local no están incluidos en los valores de los planes.
Hable con ventas: 21 99711-5461 (teléfono y WhatsApp) o soc@flowspec.net.br.
Nuestros números
La plataforma en operación
- registros de flow por minuto, todos los clientes
- 111.829
- ASN de origen resueltos por la tabla BGP
- 86.581
- entre el último flow recibido por el colector y la lectura, con el dato ya consultable
- 0,2 s
- prefijos en la tabla BGP (IPv4 e IPv6)
- 1.342.070
Lectura del 8/11/26, 12:55 (hora de Brasilia), en la publicación del sitio. Son datos operativos de la plataforma, no número de clientes. Estado
Terminal en vivo: cada línea es un hecho real de la plataforma, con la hora en que ocurrió (Brasilia), leído cada 60 s. Las direcciones fuera del rango 100.64.0.0/10 aparecen como “prefijo del cliente”.
Preguntas frecuentes
Dudas
¿Hay prueba gratuita?
No. El acceso es pago, por un mes o por un año. Para conocer el producto antes, recomendamos el plan mensual. Antes de contratar, la demostración con datos ficticios y la documentación pública muestran las pantallas y la configuración.
¿Cuál es la diferencia entre el mensual y el anual?
El anual tiene 10% de descuento sobre doce mensualidades y se contrata por el valor total del período.
¿Qué ocurre al final del período?
La suscripción se renueva automáticamente al final de cada período, con un nuevo cobro en el mismo medio de pago, hasta que usted cancele la renovación. La cancelación tiene efecto al final del período ya pagado y el acceso continúa hasta esa fecha.
¿Puedo cancelar antes del final del período? ¿Hay reembolso?
Son cosas distintas. No renovar es elegir no contratar el período siguiente. Para cancelar antes del final del período, hable con ventas. No hay reembolso por mero desistimiento o falta de uso, salvo los casos previstos por la ley aplicable.
¿Cómo funciona el soporte técnico?
Por correo a soc@flowspec.net.br, de lunes a viernes, de 8 a 18 h (hora de Brasilia), sin atención los sábados, domingos y feriados. Plazos de atención: nivel 1 hasta 2 horas, nivel 2 hasta 4 horas, nivel 3 hasta 8 horas. Los plazos son de atención, no de resolución. No hay soporte 24 horas ni chat.
¿Y el teléfono y el WhatsApp?
21 99711-5461 (teléfono y WhatsApp) atiende contacto comercial, dudas de contratación y cambio de franja. Los problemas técnicos van por correo, donde valen los plazos de atención.
¿La mitigación ya funciona?
Sí. La regla aprobada se anuncia a su router como FlowSpec o ruta RTBH por la sesión BGP con el AS61620, siempre restringida a los prefijos verificados. Su router aplica la regla FlowSpec como filtro (ACL).
¿Las alertas por Telegram y correo ya funcionan?
Sí. Registre los canales en el panel (Configuración, Alertas) y elija en cada canal cuándo recibe: apertura del evento, cierre, regla de mitigación activa y regla retirada.
Mi red supera los 10 Gbps. ¿Y ahora?
Por encima de 10 Gbps no hay contratación por el sitio: la atención es con sensor local, en instancia dedicada en su red, a consultar por el contacto comercial.
Empiece por la recolección
Cree la cuenta, registre el primer exportador y siga la llegada de los flujos en la página de prueba.