Documentación
Conectar su red a Flowguard
Guía breve del camino completo: de la exportación de flujos en el router a la lectura de los gráficos.
Primeros pasos
- Cree la cuenta y confirme el correo con el enlace enviado.
- En Exportadores, registre cada router o BNG por la IP de origen de los flujos.
- Configure la exportación en el equipo (sección siguiente) y siga la llegada en la página de prueba y estado del exportador.
- En Prefijos, registre los prefijos de su red. Después de la verificación, el tráfico se separa en entrante y saliente.
- Si el equipo exporta en los dos extremos, marque las interfaces de upstream.
Exportación de flujos
El destino y el puerto UDP se envían por correo al registrar el exportador. La exportación puede ser directa o por túnel VPN, GRE o L2TP.
- Los paquetes deben salir de la IP registrada en el exportador; los paquetes de otra IP se descartan en el firewall del colector.
- sFlow: el agent-ip configurado en el equipo debe ser igual a la IP de origen registrada.
- Indique la tasa de muestreo en el registro cuando el equipo no la envíe en los flujos.
- NetFlow v9 e IPFIX dependen de plantillas: los primeros flujos pueden esperar el envío de la plantilla por el equipo.
Prefijos
Cada prefijo registrado pasa por una verificación de titularidad por el equipo de Flowspec. Solo los prefijos verificados separan el tráfico en entrante (destino en su prefijo) y saliente (origen en su prefijo) y pueden ser objetivo de mitigación. Los bloques privados y de CGNAT (RFC 1918 y 100.64.0.0/10) pueden registrarse para separar la dirección, pero nunca se anuncian.
Interfaces y SNMP
Los equipos que exportan en los dos extremos de cada interfaz cuentan el mismo tráfico dos veces. En la página de prueba del exportador, marque como upstream las interfaces de tránsito e IX: así, entrante y saliente cuentan solo lo que cruza el borde.
Con SNMP v2c configurado, el panel lee el nombre de las interfaces (IF-MIB) cada 5 minutos. El equipo debe aceptar SNMP desde el origen de las consultas, enviado en el mismo correo del registro. En MikroTik, los flujos se asignan a las VLAN, no a los puertos físicos: marque la VLAN de upstream.
Lectura de los datos
- Tasas en bits por segundo (bps, kbps, Mbps, Gbps) y cantidades en bytes (B, KB, MB, GB, TB), en base 1000.
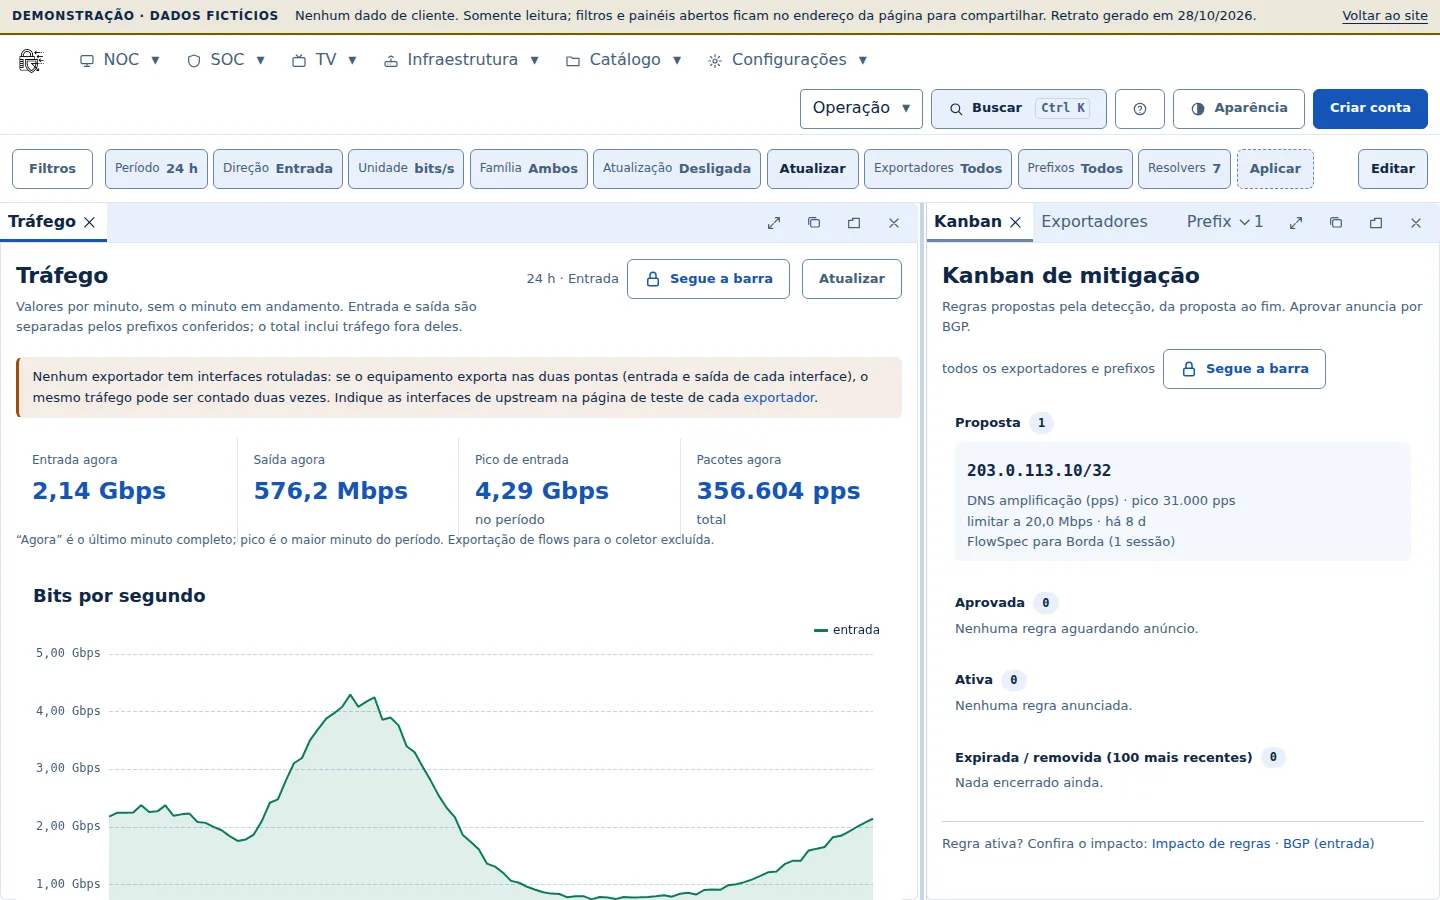
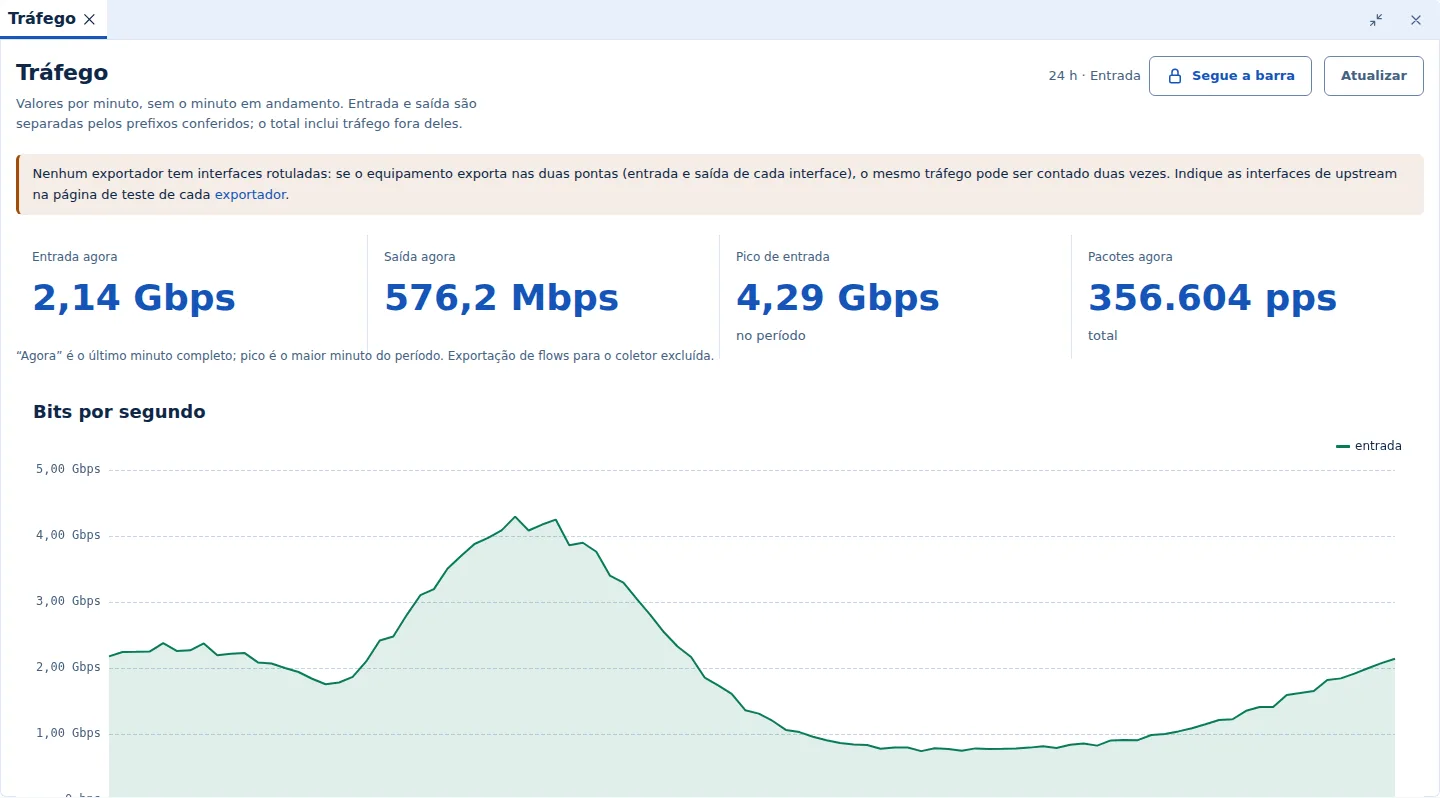
- Los gráficos muestran valores por minuto y no incluyen el minuto en curso.
- El ASN de origen viene de la tabla BGP completa del AS61620, con el nombre de la organización; las direcciones privadas y de CGNAT aparecen como “no resuelto”.
- El contador de la interfaz puede ser mayor que la suma de los flujos: el tráfico en bridge (capa 2) y las interfaces fuera de la exportación no generan flujos.
Las pantallas del panel
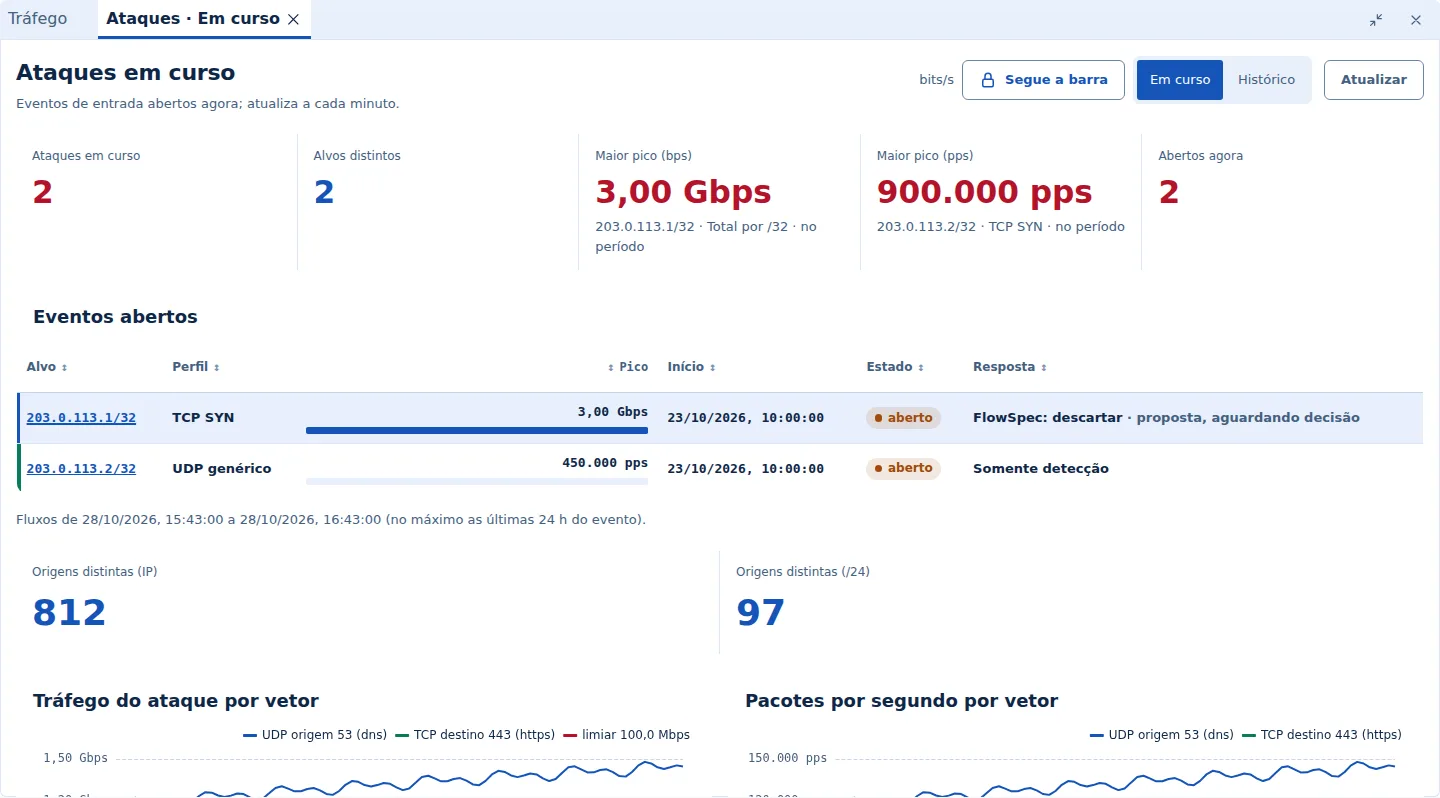
Capturas de la demostración, con datos ficticios y direcciones de documentación. La demostración abre las mismas pantallas, navegables.
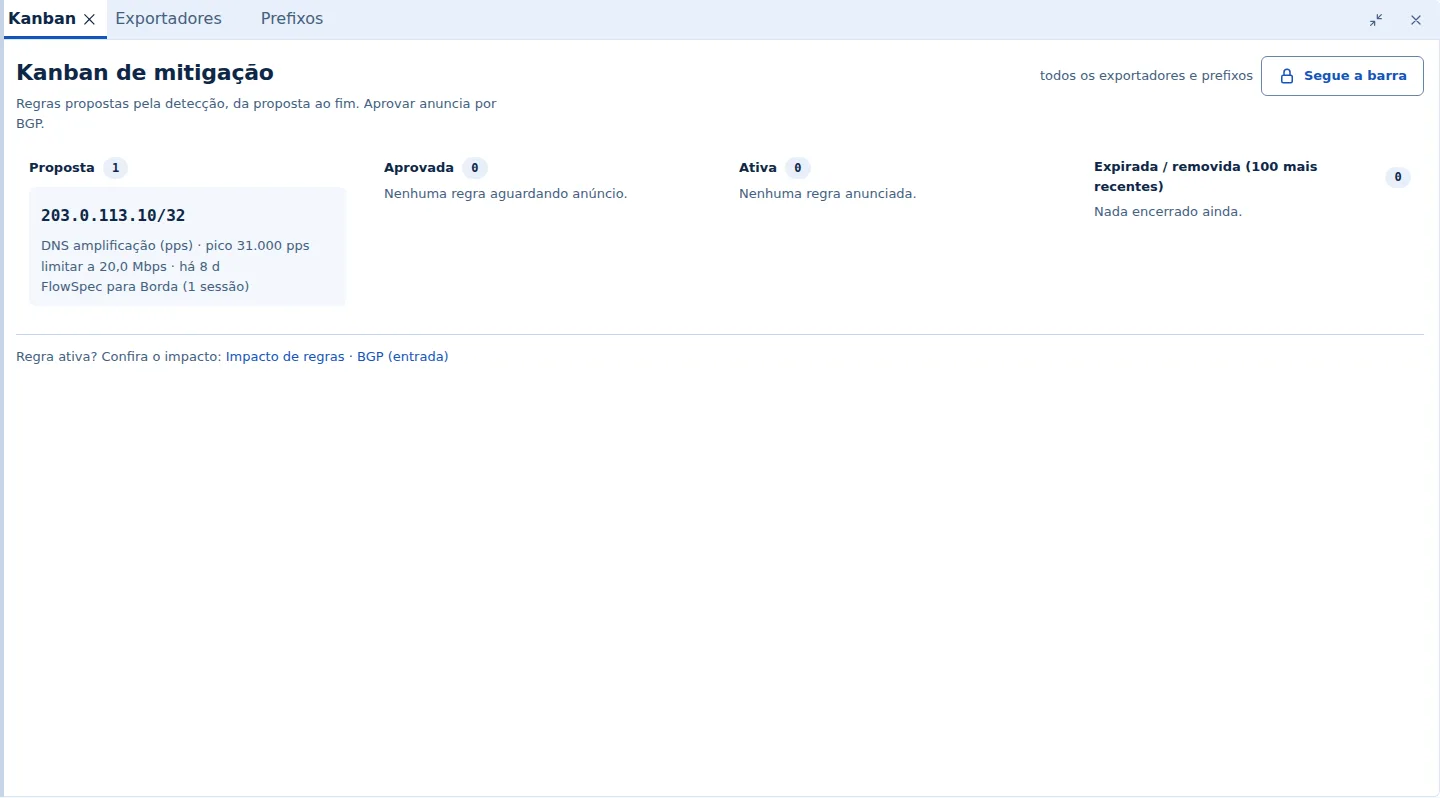
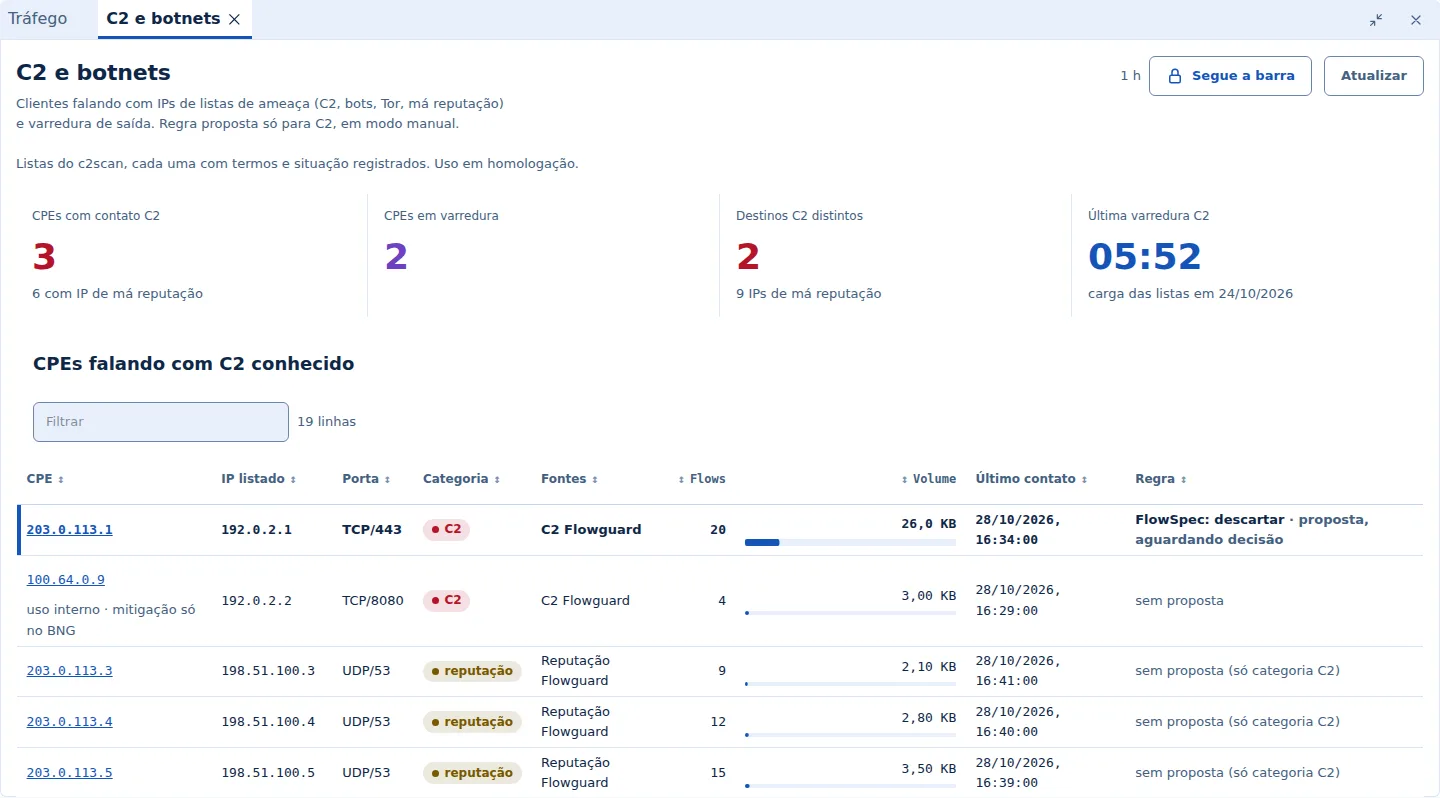
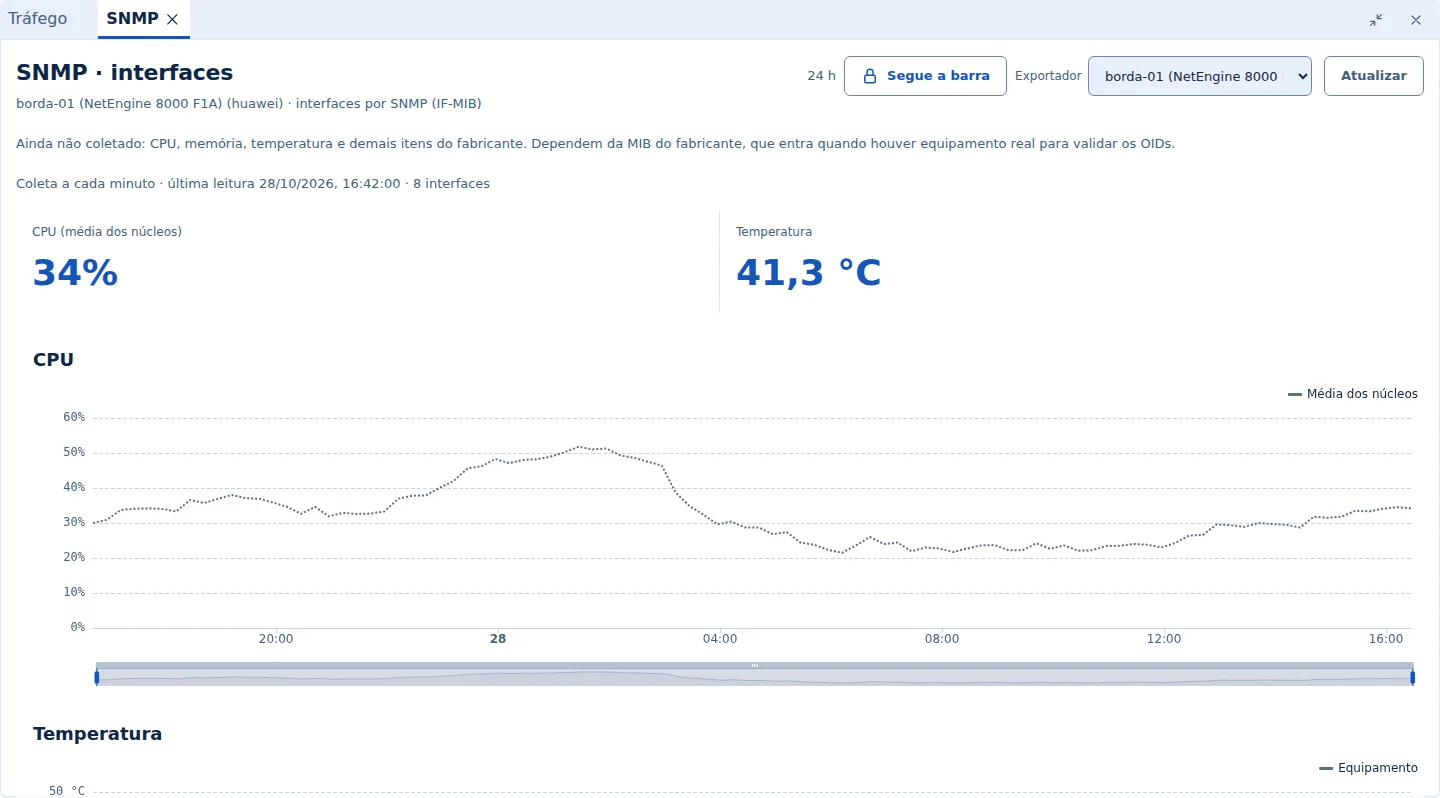
Mitigación
Las reglas FlowSpec y las rutas RTBH se entregan por sesión BGP con el AS61620, siempre restringidas a los prefijos verificados. Su router aplica la regla FlowSpec como filtro (ACL).