Documentação
Conectar a sua rede ao Flowguard
Guia curto do caminho completo: da exportação de fluxos no roteador até a leitura dos gráficos.
Primeiros passos
- Crie a conta e confirme o e-mail pelo link enviado.
- Em Exportadores, cadastre cada roteador ou BNG pelo IP de origem dos fluxos.
- Configure a exportação no equipamento (seção seguinte) e acompanhe a chegada em “Teste e status”.
- Em Prefixos, cadastre os prefixos da sua rede. Depois da conferência, o tráfego é separado em entrada e saída.
- Se o equipamento exporta nas duas pontas, marque as interfaces de upstream.
Exportação de fluxos
O destino e a porta UDP são enviados por e-mail ao cadastrar o exportador. A exportação pode ser direta ou por túnel VPN, GRE ou L2TP.
- Os pacotes precisam sair do IP cadastrado no exportador; pacotes de outro IP são descartados no firewall do coletor.
- sFlow: o agent-ip configurado no equipamento precisa ser igual ao IP de origem cadastrado.
- Informe a taxa de amostragem no cadastro quando o equipamento não a enviar nos fluxos.
- NetFlow v9 e IPFIX dependem de templates: os primeiros fluxos podem aguardar o envio do template pelo equipamento.
Prefixos
Cada prefixo cadastrado passa por conferência de titularidade pela equipe Flowspec. Só prefixos conferidos separam o tráfego em entrada (destino no seu prefixo) e saída (origem no seu prefixo) e podem ser alvo de mitigação. Blocos privados e de CGNAT (RFC 1918 e 100.64.0.0/10) podem ser cadastrados para separar a direção, mas nunca são anunciados.
Interfaces e SNMP
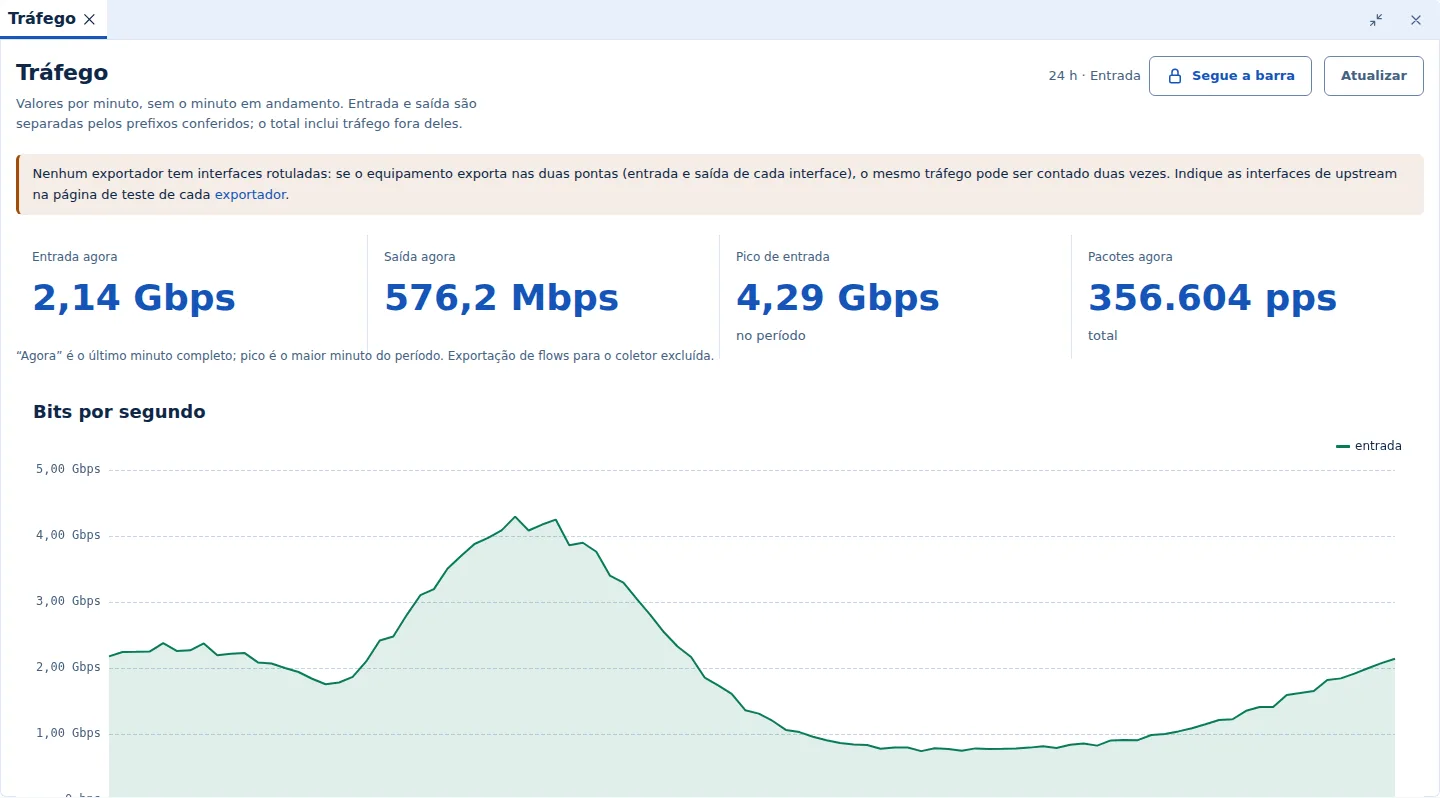
Equipamentos que exportam nas duas pontas de cada interface contam o mesmo tráfego duas vezes. Na página de teste do exportador, marque como upstream as interfaces de trânsito e IX: com isso, entrada e saída contam só o que cruza a borda.
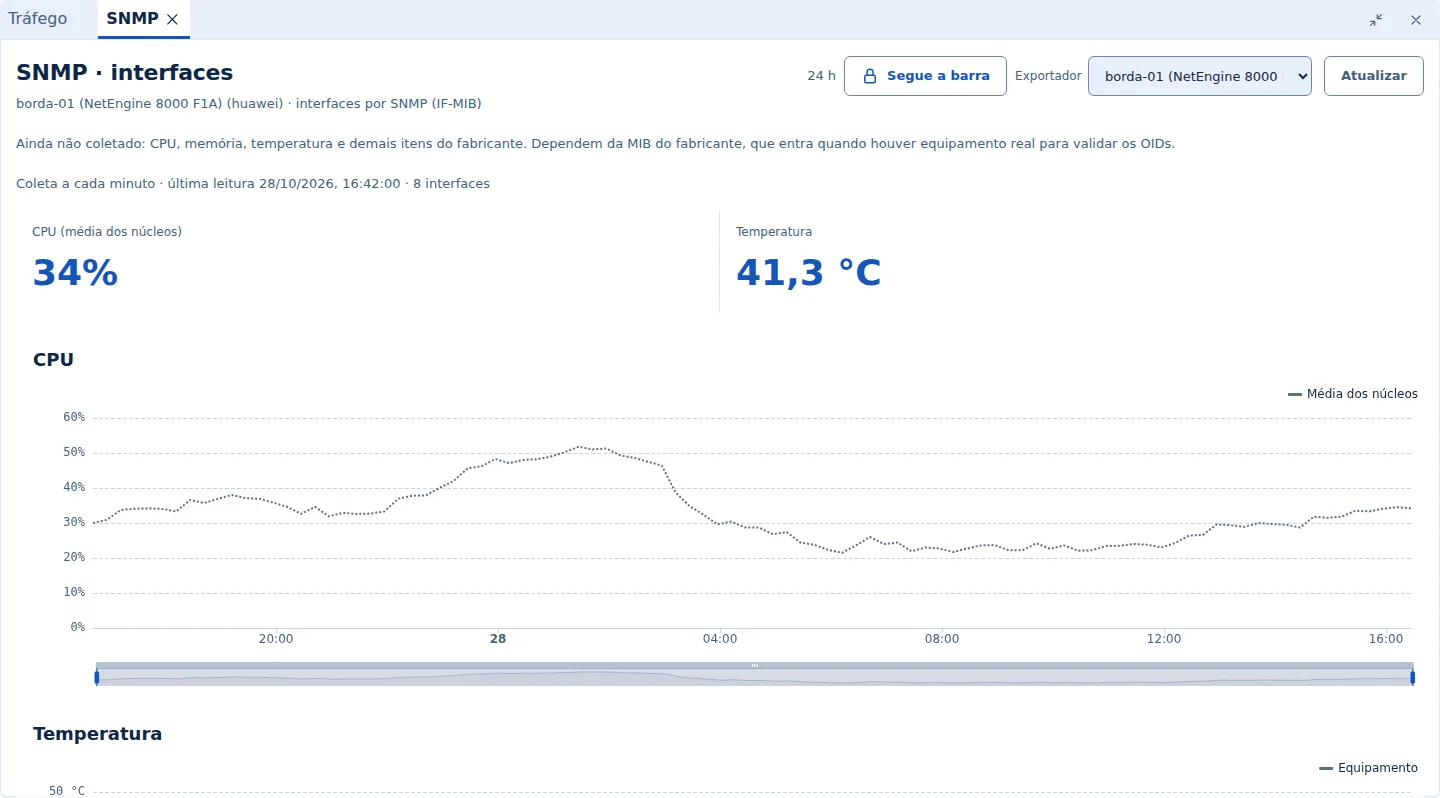
Com SNMP v2c configurado, o painel lê o nome das interfaces (IF-MIB) a cada 5 minutos. O equipamento precisa aceitar SNMP vindo da origem das consultas, enviada no mesmo e-mail do cadastro. Em MikroTik, os fluxos são atribuídos às VLANs, não às portas físicas: marque a VLAN de upstream.
Leitura dos dados
- Taxas em bits por segundo (bps, kbps, Mbps, Gbps) e quantidades em bytes (B, KB, MB, GB, TB), em base 1000.
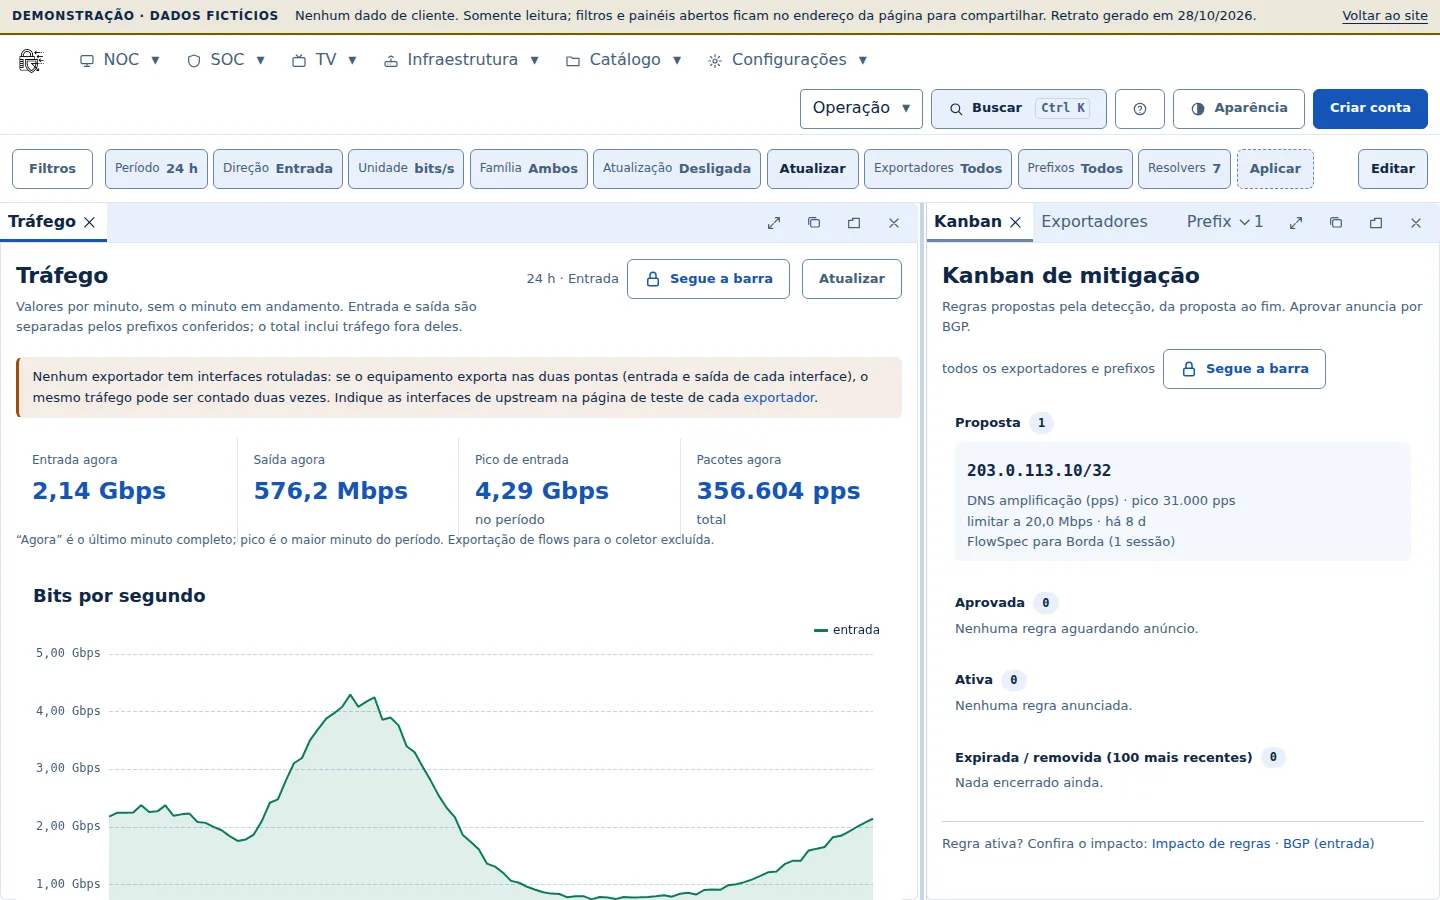
- Os gráficos mostram valores por minuto e não incluem o minuto em andamento.
- O ASN de origem vem da tabela BGP completa do AS61620, com o nome da organização; endereços privados e de CGNAT aparecem como “não resolvido”.
- O contador da interface pode ser maior que a soma dos fluxos: tráfego em bridge (camada 2) e interfaces fora da exportação não geram fluxos.
As telas do painel
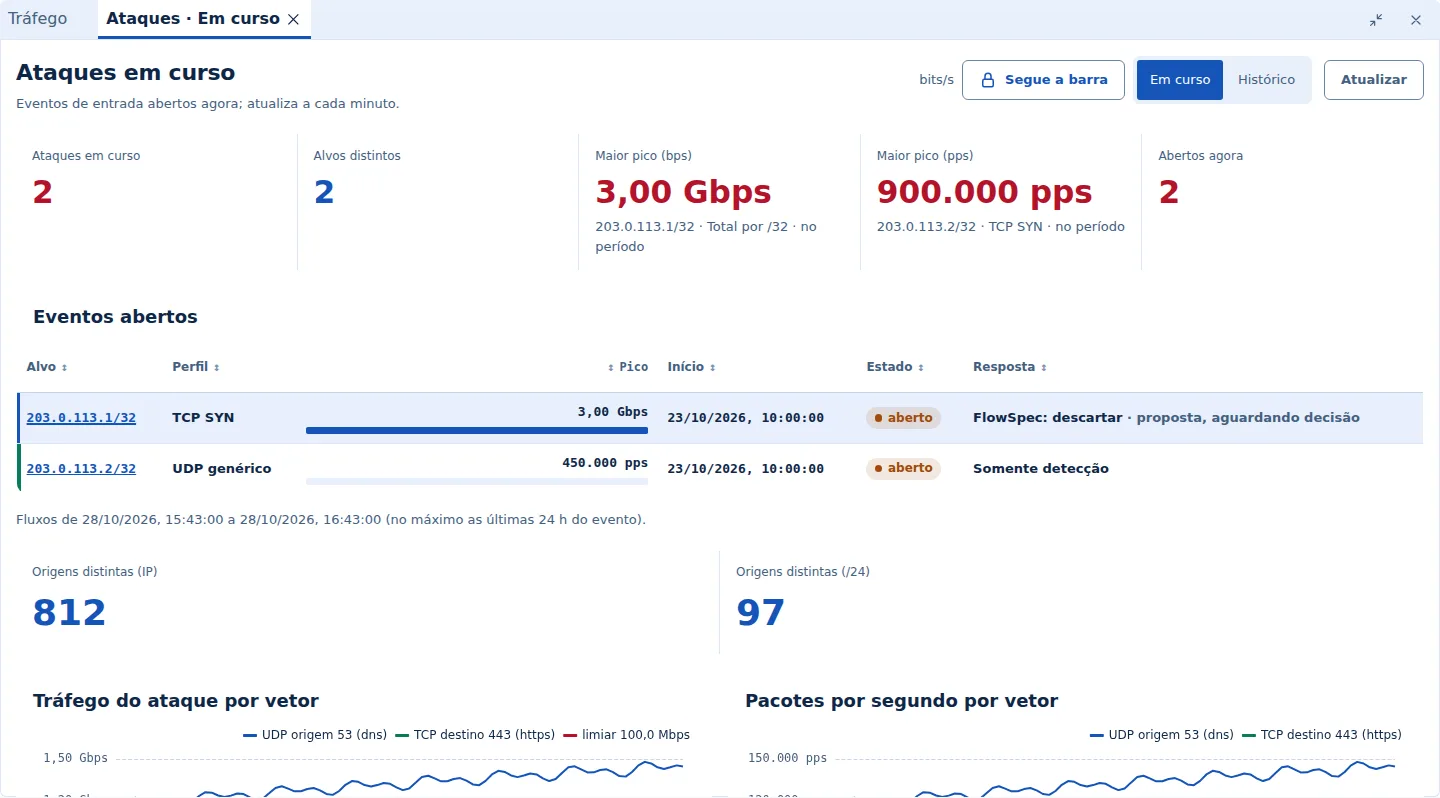
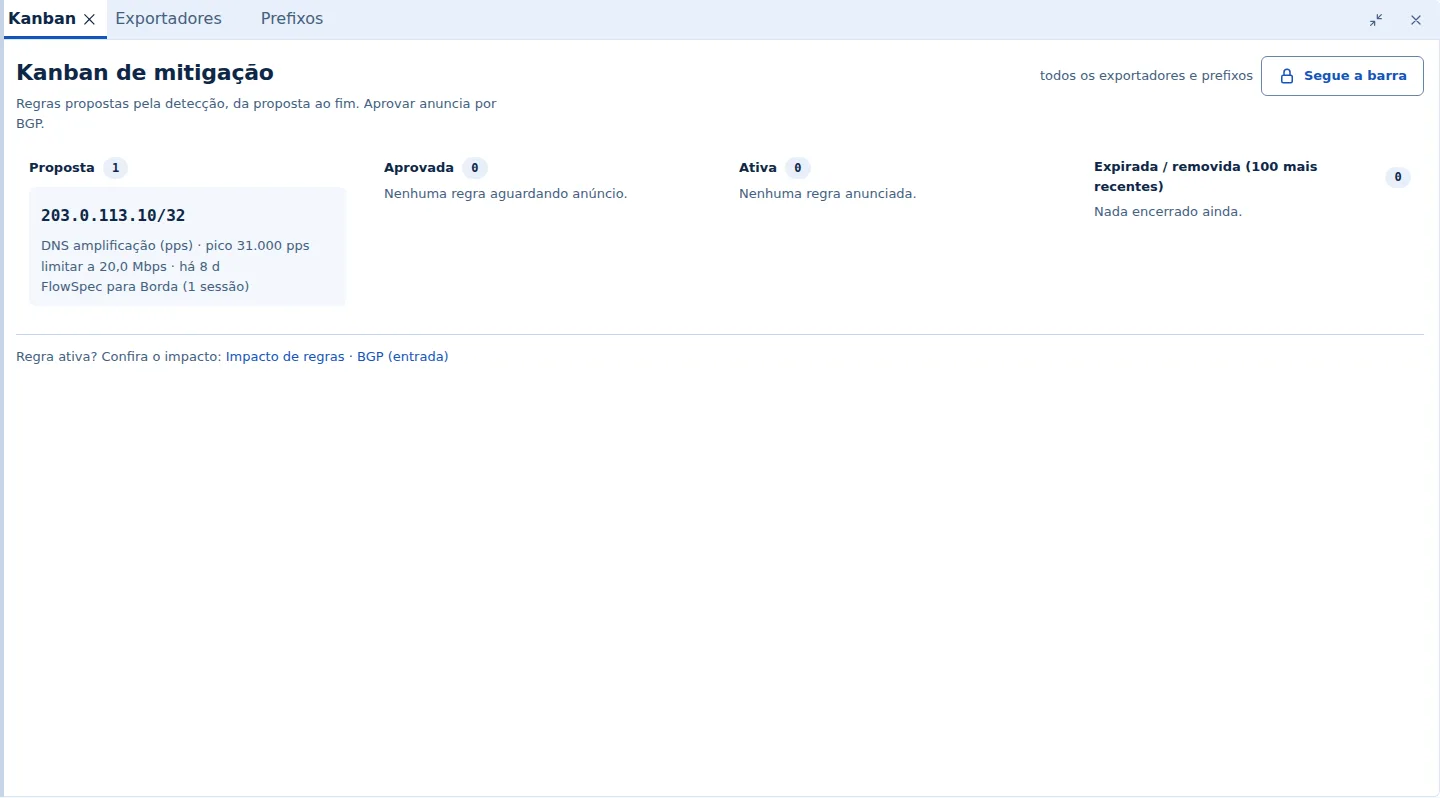
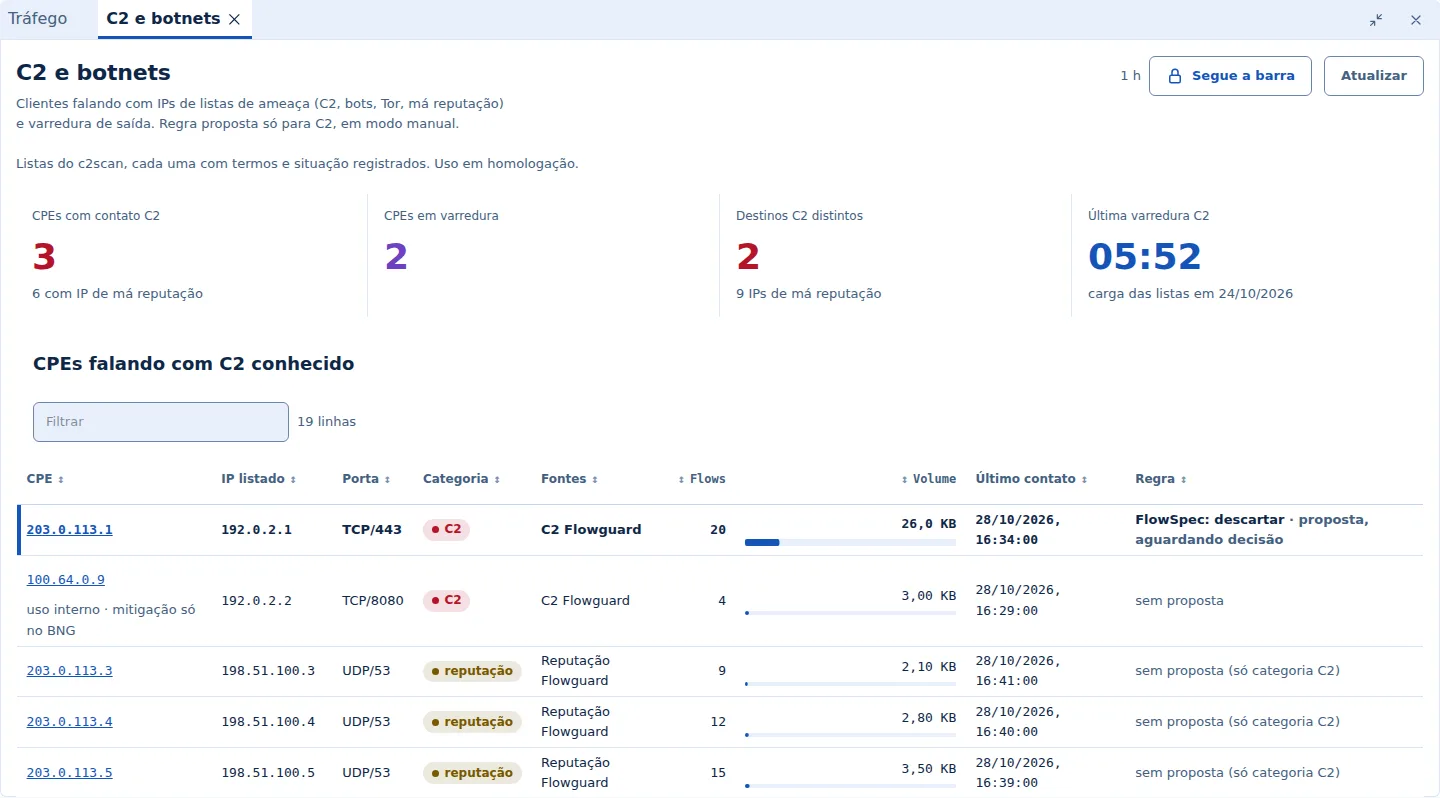
Capturas da demonstração, com dados fictícios e endereços de documentação. A demonstração abre as mesmas telas, navegáveis.
Mitigação
Regras FlowSpec e rotas RTBH são entregues por sessão BGP com o AS61620, sempre restritas aos prefixos conferidos. O seu roteador aplica a regra FlowSpec como filtro (ACL).